Em sistemas de monitoramento remoto, o backup local é a camada que evita perda de dados quando a conectividade falha, o servidor central fica indisponível ou a sincronização atrasa. Isso é especialmente importante para hospitais, laboratórios, indústrias farmacêuticas e operações logísticas que dependem de histórico contínuo para agir rápido e comprovar conformidade. Na prática, a melhor estratégia combina armazenamento na borda, regras claras de retenção e testes frequentes de restauração.
Quando esse desenho é bem feito, a operação não fica cega durante quedas de internet. Plataformas como a DROME ganham valor justamente nesse ponto: o monitoramento deixa de ser apenas um fluxo para a nuvem e passa a ter resiliência no próprio ambiente crítico.
Pontos-chave para acertar a estratégia
- O backup local não substitui a nuvem, ele reduz o risco de lacunas operacionais.
- O dado que mais importa é o dado recente, por isso eventos, alarmes e telemetria bruta precisam de prioridade.
- Sincronizar depois não basta, é preciso garantir ordem temporal, integridade e carimbo de data e hora.
- Energia e conectividade fazem parte do backup, então gateway, armazenamento e nobreak precisam ser pensados juntos.
- Backup sem teste é só intenção, porque a restauração é o que prova continuidade e auditabilidade.
Por que o backup local é indispensável em monitoramento remoto
Ele é indispensável porque o principal risco não é apenas perder arquivos, e sim perder contexto operacional. Em ambientes críticos, alguns minutos sem registro podem inviabilizar a análise de um desvio de temperatura, comprometer uma investigação de falha e enfraquecer a rastreabilidade exigida por auditorias internas.
Monitoramento remoto costuma depender de múltiplas camadas, sensores, gateway, rede local, internet, aplicação central e painéis. Se uma dessas camadas falha, a operação precisa continuar coletando dados no ponto mais próximo da origem. É isso que o backup local faz: segura o histórico na borda até a comunicação ser restabelecida.
Esse desenho também melhora a resposta operacional. Em vez de esperar a nuvem voltar para confirmar um evento, a equipe pode consultar o repositório local, verificar o início da ocorrência e agir com menos atraso. Para soluções orientadas a predição, como a proposta da DROME, essa continuidade de dados é ainda mais relevante, porque modelos analíticos dependem de séries históricas consistentes.
Quais dados devem entrar primeiro no plano de retenção local?
Nem todo dado precisa do mesmo tratamento, então a prioridade deve recair sobre aquilo que sustenta decisão e conformidade. O erro mais comum é guardar tudo da mesma forma e descobrir, depois da falha, que os registros realmente críticos estavam incompletos.
Na maioria dos projetos, a ordem de prioridade faz sentido quando segue esta lógica:
- alarmes e eventos com carimbo de data e hora;
- leituras de sensores em alta frequência, quando afetam cadeia fria ou segurança;
- logs de comunicação entre dispositivo e plataforma;
- ações de usuários, reconhecimento de falhas e mudanças de configuração;
- metadados de ativos, como localização, identificação e status.
Essa definição evita desperdício de armazenamento e facilita a restauração. Em um freezer de medicamentos, por exemplo, pode ser mais importante recuperar cada minuto do desvio térmico do que preservar com o mesmo nível de detalhe eventos administrativos de baixo impacto. O desenho ideal começa pelo risco do processo, não pela capacidade do disco.
O que é um backup local eficiente nesse tipo de operação?
Um backup local eficiente é aquele que continua registrando, protege a integridade do dado e sincroniza sem duplicar ou corromper informações. Em outras palavras, ele precisa funcionar sozinho por um período previsível e voltar a conversar com a plataforma central de forma ordenada.
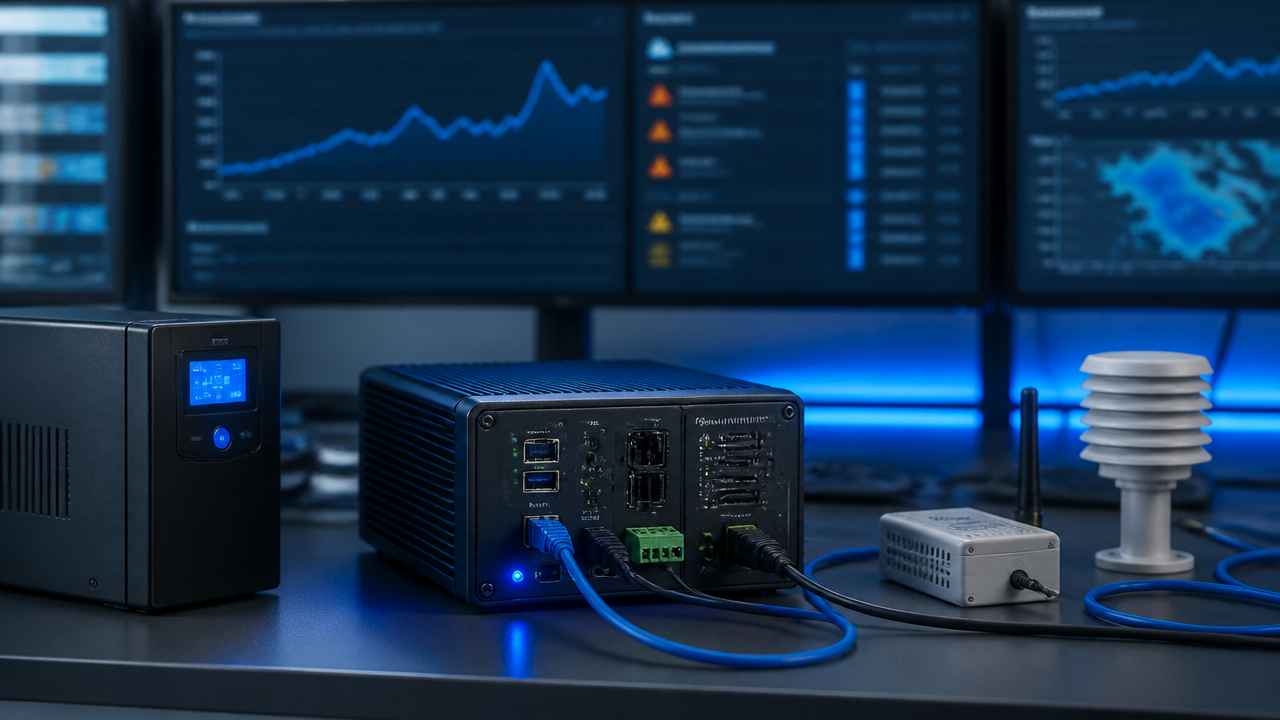
Na arquitetura, isso normalmente envolve um gateway ou servidor de borda com armazenamento dedicado, mecanismo automático de fila para dados não enviados, relógio sincronizado e proteção elétrica mínima. Também vale separar a função de processamento da função de retenção, para que um pico de carga não comprometa o histórico.
Os componentes mais importantes são:
- armazenamento local com capacidade dimensionada por volume e janela de retenção;
- fila persistente para reenvio automático quando a conexão voltar;
- checagem de integridade para detectar arquivos corrompidos;
- controle de versões de configuração e firmware;
- nobreak para desligamento seguro e preservação de dados.
Quando a organização já usa IA para detectar padrões, como ocorre em plataformas de monitoramento avançado, essa camada local também protege a qualidade do histórico que alimenta análises futuras. Não se trata apenas de armazenar, e sim de preservar a continuidade analítica do ambiente.
Quais são os 3 tipos de backup e qual combina mais com monitoramento?
Os três formatos mais conhecidos são completo, incremental e diferencial. Para monitoramento remoto, o melhor resultado raramente vem de escolher só um deles. O mais seguro é combinar retenção contínua local com uma política central que reduza volume sem perder rastreabilidade.
| Tipo | Como funciona | Onde faz mais sentido |
|---|---|---|
| Completo | Cria uma cópia integral do conjunto de dados | Marcos periódicos de referência e restauração ampla |
| Incremental | Guarda apenas o que mudou desde a última cópia | Telemetria frequente e economia de espaço |
| Diferencial | Registra o que mudou desde o último backup completo | Ambientes que precisam restaurar com menos etapas |
Em monitoramento crítico, costuma funcionar bem manter dados operacionais recentes em buffer local contínuo, consolidar lotes incrementais durante a sincronização e executar cópias completas em janelas planejadas. Assim, a restauração fica mais previsível e o consumo de armazenamento permanece sob controle.
O que diz a regra 3-2-1 e como adaptá-la à telemetria crítica?
A regra 3-2-1 continua válida, mas precisa ser traduzida para a realidade dos sensores. Em vez de pensar só em arquivos de escritório, a organização deve enxergar que a telemetria também é um ativo operacional e regulatório.
Uma adaptação prática fica assim:
- 3 cópias dos dados essenciais: origem ativa, retenção local e ambiente central;
- 2 meios distintos: armazenamento de borda e infraestrutura central ou nuvem;
- 1 cópia isolada para recuperação de incidentes maiores.
O ponto decisivo é a janela local. Se a unidade consegue operar 24, 48 ou 72 horas sem internet, o backup precisa ser dimensionado para esse cenário real, não para uma condição ideal. Essa conta deve considerar frequência de coleta, número de sensores, tamanho dos logs e volume de alarmes. Sem esse cálculo, a estratégia parece robusta no papel, mas falha na primeira indisponibilidade prolongada.
Como manter alarmes e histórico mesmo sem internet?
O caminho é tratar a borda como parte do sistema, não como acessório. Alarmes precisam ser gerados localmente, com regras mínimas embarcadas, para que o evento exista mesmo que a camada central esteja fora do ar.
Isso significa que o ambiente deve continuar capaz de:
- capturar leitura do sensor sem dependência da nuvem;
- comparar valores com limites locais;
- registrar início, duração e normalização do desvio;
- sincronizar tudo depois, preservando a sequência temporal.
Esse modelo é mais maduro do que simplesmente armazenar pacotes para envio posterior. Ele garante evidência operacional durante o incidente e reduz discussões sobre lacunas de dados. Para a DROME, por exemplo, essa abordagem conversa bem com a lógica de antecipação de risco: quanto menos buracos no histórico, maior a confiança para identificar padrões que antecedem falhas.
Como validar se o backup realmente funciona quando mais importa?
A validação deve simular falha real. Se o teste se limita a confirmar que existe arquivo gravado, ele não prova continuidade operacional nem capacidade de restauração confiável.
Um roteiro enxuto e eficaz inclui:
- simular perda de internet e medir por quanto tempo o sistema mantém coleta local;
- desligar energia com proteção controlada para validar integridade na retomada;
- restaurar dados de um período específico e comparar com o registro original;
- verificar se alarmes, acknowledgements e alterações de configuração reaparecem corretamente;
- documentar responsável, periodicidade e resultado de cada teste.
Também vale definir indicadores simples de governança, como tempo máximo aceitável sem sincronização, percentual de dados reconciliados após a reconexão e taxa de sucesso de restauração. Quando esses testes entram em rotina, o backup deixa de ser promessa técnica e vira parte concreta da gestão de risco.
Erros que enfraquecem a resiliência do monitoramento
Os erros mais perigosos são silenciosos, porque o sistema aparenta normalidade até o dia do incidente. Por isso, vale revisar alguns pontos que costumam comprometer projetos aparentemente maduros.
- dimensionar armazenamento pela média, e não pelo pior cenário;
- depender apenas de sincronização online, sem fila persistente local;
- não registrar mudanças de configuração e ações do usuário;
- não testar restauração em recortes pequenos de tempo;
- manter backup sem política de expurgo, revisão e responsabilidade definida.
Em ambientes regulados, outro erro recorrente é separar demais a visão de TI da visão operacional. O time técnico pensa em infraestrutura, enquanto a área assistencial, laboratorial ou industrial precisa de evidência confiável do processo. A estratégia de backup só fica completa quando atende aos dois lados.
Perguntas frequentes
Quais são os 3 tipos de backup?
Os formatos mais usados são o backup completo, que salva todo o conjunto de dados; o incremental, que grava apenas o que mudou desde a última cópia; e o diferencial, que registra as mudanças desde o último backup completo. Em monitoramento remoto, a combinação mais prática costuma unir retenção local contínua e sincronização posterior com a nuvem.
O que é backup local?
Backup local é a cópia de dados mantida fisicamente no próprio ambiente da operação, como um gateway, servidor de borda ou dispositivo industrial. Em sistemas de monitoramento, ele preserva leituras, eventos e alarmes mesmo quando a internet cai, evitando perda de histórico e lacunas de rastreabilidade.
O que diz a regra 3/2:1 sobre backup?
A regra 3-2-1 orienta manter 3 cópias dos dados, em 2 tipos de mídia, com 1 cópia fora do ambiente principal. Em monitoramento crítico, ela continua útil, mas precisa ser adaptada à operação: uma cópia ativa local, outra em infraestrutura central e uma terceira protegida para recuperação de incidentes.
Qual a função de um backup?
A principal função do backup é garantir recuperação. Em monitoramento remoto, isso significa restaurar histórico, provar conformidade, investigar desvios e manter a continuidade operacional após falhas de rede, energia ou hardware. Sem backup, o sistema pode continuar visível, mas perde confiança para auditoria e tomada de decisão.
Qual a diferença entre backup e cópia de segurança?
Backup não é só copiar arquivos, porque a cópia simples não preserva necessariamente versões, integridade, automação e política de retenção. Um backup de segurança inclui rotina programada, validação, restauração testada e proteção contra corrupção. Em ambientes críticos, essa diferença define se o dado será realmente recuperável.