A las 2 a.m. del 2 de noviembre, los congeladores de una tienda de la cadena ICA en Estocolmo llegaron a 50 °C. La gerente solo lo descubrió horas después, cuando la comida ya estaba perdida. No hubo apagón ni defecto de compresor. Alguien entró remotamente en el controlador de refrigeración y mandó el equipo calentarse.
Fue la segunda onda de ataques de ese tipo en Europa en menos de un mes. El mensaje sirve para cualquier operación que guarde producto sensible a la temperatura, incluyendo hospitales, laboratorios y bancos de sangre en Brasil.
Qué pasó en Francia y el resto de Europa
La primera onda llegó en la madrugada del 11 al 12 de octubre, en Francia. Según el ministro de Economía francés, cerca de 700 de los 10 mil supermercados del país fueron afectados, entre ellos tiendas Intermarché, Carrefour, Monoprix y Coopérative U. Toneladas de alimentos fueron a la basura y algunas tiendas registraron incendios.
El 2 de noviembre, el ataque se repitió en varios países europeos, como Bélgica, Suecia, Luxemburgo y Estonia. Delhaize, Carrefour, Colruyt, ICA y Coop están entre las cadenas afectadas, y una única tienda belga calculó pérdidas de 100 mil euros. En otro relato publicado por CNN Brasil, con información de Reuters, un comerciante perdió 15 mil euros en carne después de que los refrigeradores pasaron de 18 °C.
Estos números vienen de comerciantes y empleados, no de peritaje, y la autoría sigue bajo investigación. El mecanismo descrito, sin embargo, es el mismo en las dos ondas.
Cómo un comando de descongelación se convierte en pérdida de inventario
La descongelación calienta el evaporador para derretir el hielo acumulado. Mientras el ciclo funciona, la refrigeración se detiene o disminuye. Es una función normal. El problema comienza cuando alguien de afuera activa la descongelación sin necesidad o la deja encendida durante horas.
Eso es lo que hicieron los invasores. Los controladores atacados, en gran parte del fabricante danés Danfoss, eran accesibles por internet para que los técnicos ajustaran parámetros a distancia. Danfoss confirmó que los modelos afectados eran obsoletos o estaban sin actualización, aunque la corrección existía desde agosto de 2025. La alerta oficial francesa también citó equipos Copeland y Dixell.
Lo más traidor es que el controlador sigue cumpliendo una orden que considera legítima. Para el sistema, todo sigue dentro de lo programado. Para el producto, la temperatura está subiendo.
Por qué la lectura del controlador no es suficiente
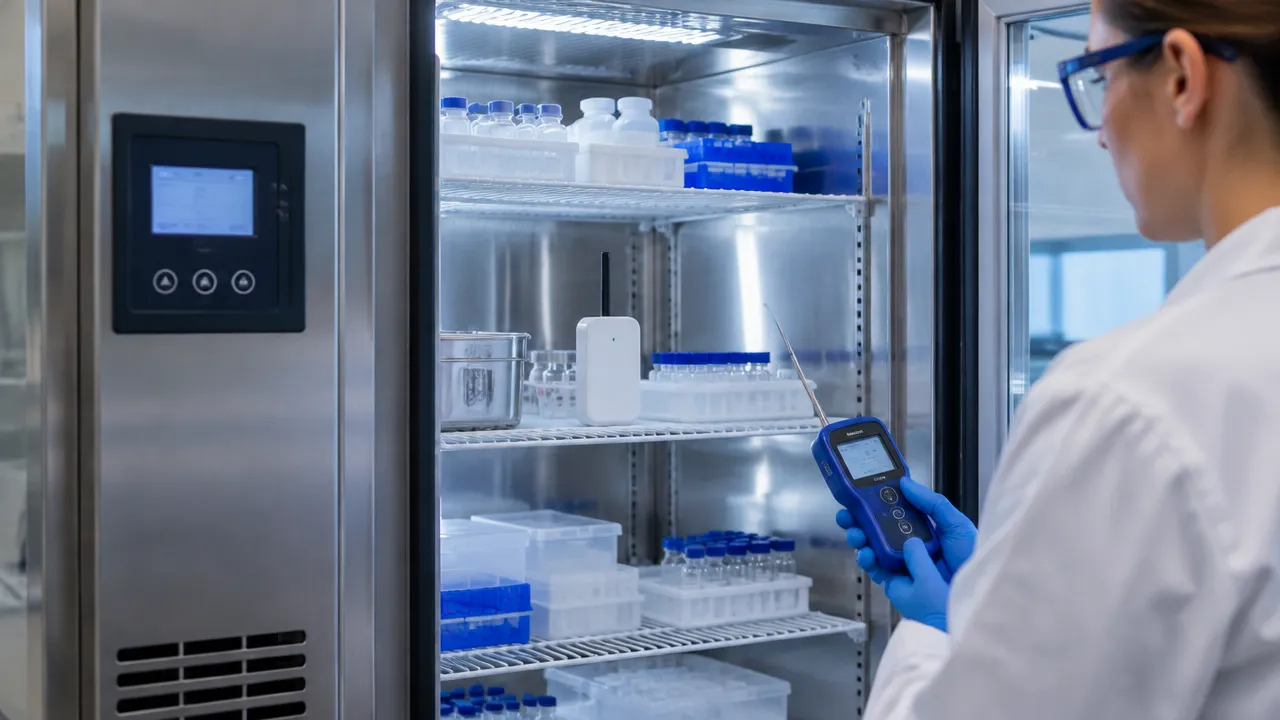
En la mayoría de las operaciones, el mismo sistema que comanda el frío también mide la temperatura y dispara la alarma. Cuando el invasor toma el controlador, se lleva consigo el panel que debería avisar. Es como dejar al ladrón cuidando la cámara de seguridad.
Un sensor independiente resuelve buena parte de esto. Mide por otro dispositivo, que no recibe órdenes del controlador. Si el comando indica normalidad y el sensor muestra la cámara calentándose, la divergencia se convierte en alerta. Saber separar una cosa de la otra es parte del trabajo, y lo tratamos en error humano versus falla técnica.
Esta separación solo protege de verdad si los dos caminos no comparten los mismos puntos débiles. Si sensor, controlador y alertas usan la misma red, las mismas contraseñas y el mismo gateway, una invasión derriba todo de una vez.
El límite de la alerta también debe seguir el producto. Vacuna, hemoderivado y reactivo tienen rangos diferentes. Un valor único para todo el inventario genera demasiadas alarmas o deja pasar lo que importa. Ya hablamos sobre cómo el exceso de alarmas provoca fallas en hospitales y sobre los parámetros ambientales más ignorados en inventarios de fármacos.
Qué hacer para reducir la exposición
El controlador de refrigeración es tecnología operacional, y casi nadie lo trata así. El punto de partida es saber qué existe y quién accede.
-
Haga el inventario de cada controlador: modelo, versión de software, ubicación, responsable, conexiones remotas y proveedor.
-
Saque las interfaces de control de internet abierta. Si el mantenimiento necesita acceso remoto, use un punto controlado, con autenticación multifactor y cuenta individual para cada técnico.
-
Separe la red de los equipos de la red corporativa y libere solo la comunicación que cada uno necesita.
-
Actualice el firmware en ventana de mantenimiento planificada y pruebe antes. Actualizar a ciegas puede detener una función importante, y nunca actualizar deja la puerta abierta. Vea también cómo evitar errores de firmware en sensores.
-
Registre accesos, cambios de configuración y activaciones de descongelación, con reloj sincronizado.
El problema no es solo francés. La autoridad de ciberseguridad de Grecia encontró más de 300 sistemas expuestos en el país, la mayoría controladores de refrigeración.
¿Quién atiende la alerta a las 2 a.m.?
El caso de Estocolmo deja claro que alerta sin guardia no sirve. Defina quién recibe la notificación de madrugada, quién confirma la condición y quién autoriza transferir el producto. Pruebe estos canales de vez en cuando. Un mensaje que cae en la bandeja de correo de alguien de descanso no es respuesta.
Tenga listo el plan de contingencia: equipo alternativo calificado, quién hace la transferencia y cómo registrar la temperatura en el camino. La decisión de liberar, segregar o descartar queda con el procedimiento de calidad, mirando el producto y el historial de la excursión. Reportes automáticos bien parametrizados hacen este análisis mucho más rápido.
Si hay sospecha de invasión, preserve los registros antes de reiniciar o reconfigurar cualquier cosa. Llame a seguridad de la información y mantenimiento juntos, porque un reset apresurado puede borrar la evidencia.
Dónde entra DROME
DROME es la segunda capa que faltó en esos supermercados: un monitoreo que no depende del sistema de control. Nuestros sensores miden por cuenta propia y no reciben comandos del controlador de la cámara. Si alguien invade el panel y enciende la descongelación, el controlador puede hasta mostrar normalidad. El sensor de DROME muestra la temperatura subiendo, y la alerta sale en el acto.
El hardware es nuestro, desarrollado y calibrado en casa. El Sensor Satélite STE cubre temperatura y el SUL, con sonda PT100, acompaña congeladores de temperatura ultrabaja. La Concentradora CTD transmite por módem celular, aguanta hasta 12 horas en batería y guarda las lecturas en buffer por hasta 20 días. Si cae la energía o la red local, el dato sigue llegando y el historial queda completo.
Con DROME Predict, la plataforma va más allá de la alarma. La inteligencia artificial aprende el comportamiento de cada equipo y anticipa fallas con 30 a 60 minutos de anticipación, tiempo suficiente para transferir el inventario con calma. Y cuando el problema es súbito, como una descongelación forzada, la alerta llega en la primera lectura fuera del rango.
Todo queda registrado con rastro de auditoría listo para la RDC 430 de ANVISA y para el 21 CFR Part 11 de FDA. Son más de ocho años dentro de hospitales y laboratorios, más de 60 clientes activos y 1,25 mil millones de lecturas por año, en redes como Rede D’Or y DASA y en operaciones como Hemobrás. Conozca la solución de red de frío y ambientes.
Los supermercados europeos descubrieron el problema cuando abrieron las puertas por la mañana. Con DROME, la guardia se entera mientras todavía hay tiempo para salvar el inventario. Agende una demostración y vea cómo funciona en su operación.
Preguntas frecuentes
¿Cómo un ataque hacker consigue calentar una cámara fría?
Con acceso remoto al controlador, el invasor activa la descongelación o cambia el punto de ajuste. La refrigeración se detiene, el evaporador se calienta y la temperatura sube hasta comprometer los productos.
¿La lectura del controlador es suficiente para confirmar la temperatura real?
No. Viene de la sonda conectada al propio controlador, que puede estar mal posicionada, defectuosa o bajo el mismo control invadido. Un sensor independiente, con red y alimentación separadas, da la segunda opinión.
¿Qué temperatura debe disparar la alerta?
Depende del producto y de la etapa de almacenamiento. Use el rango del fabricante y de los procedimientos de calidad de la operación, no un valor único para todo.
¿DROME percibiría un ataque como el de Europa?
Sí. Los sensores de DROME no dependen del controlador, así que miden el calentamiento real incluso cuando el panel invadido indica normalidad. La alerta se dispara en la primera lectura fuera del rango y llega a la guardia a cualquier hora, incluyendo de madrugada.
¿Y si la energía o internet del lugar cae?
La Concentradora CTD sigue funcionando hasta 12 horas en batería y envía los datos por módem celular, sin depender de la red del cliente. Las lecturas quedan guardadas en buffer por hasta 20 días, así que ningún registro se pierde.
Lea también
Ciberseguridad en cadena fría: controles segmentados
Vea cómo comandos remotos pueden calentar productos y cómo proteger cámaras frías con controles segmentados, medición independiente y respue…
7 señales de falla en comunicación entre sensores y gateway
Identifique problemas comunes en la comunicación entre sensores y gateway para evitar pérdida de datos y fallos en el monitoreo IoT.
Checklist de documentación de compliance en plataformas SaaS
Aprenda a organizar la documentación de compliance en SaaS para garantizar auditoría, seguridad y conformidad regulatoria simplificadas.